「覚えやすいパスワードを一つ決めて、全部で使う」。これは便利ですが、最も危険な管理方法のひとつです。どれか一つのサービスで情報が漏れると、同じ組み合わせを他のサービスでも試されるからです。
パスワードは「覚えない」。サービスごとに違う長いパスワードをパスワードマネージャーで作り、メール・ドメイン・ホスティング・WordPress管理者には2段階認証かパスキーを設定します。
なぜ、使い回しが危ないのか
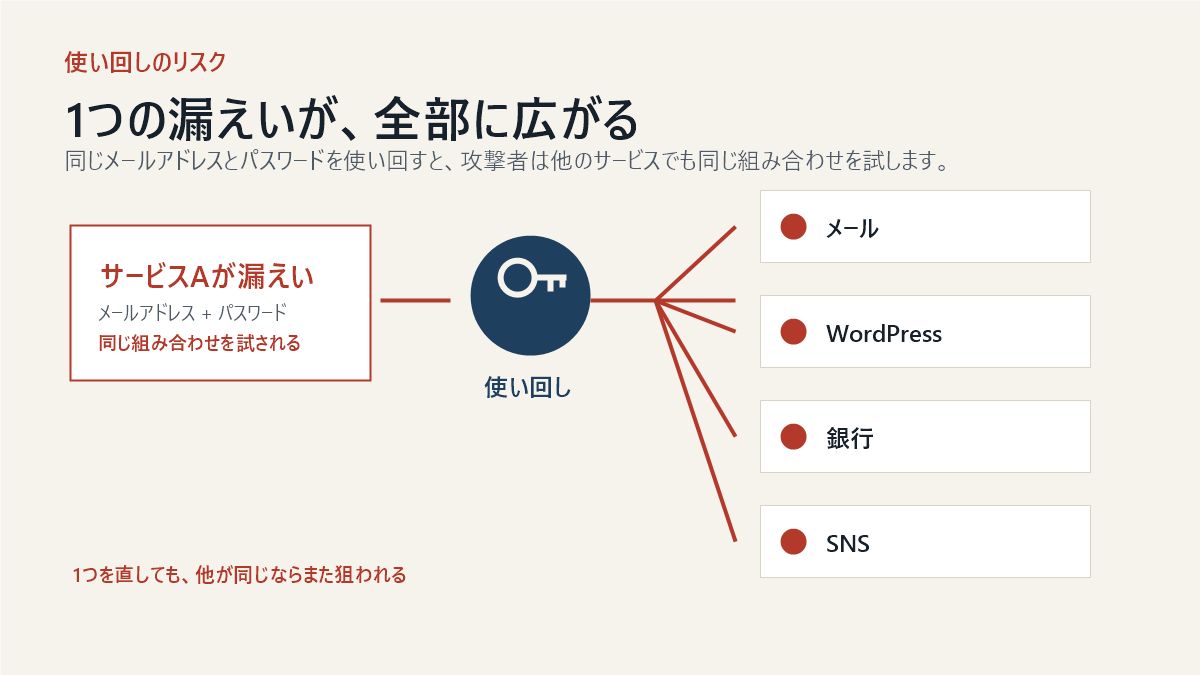
攻撃者は、どこかで漏れたメールアドレスとパスワードの組み合わせを、別のサービスで試します。これをクレデンシャルスタッフィングと呼びます。
一つのサービスが漏えいしただけでも、同じパスワードを使っているメール、WordPress、銀行、SNSまで影響が広がる可能性があります。
正しい管理の基本は3つ
- サービスごとに違うパスワードにする
- パスワードマネージャーで生成・保存する
- 2段階認証またはパスキーを設定する
人間がすべてを覚える必要はありません。覚えるのは、パスワードマネージャーの「マスターパスワード」1つだけです。
パスワードマネージャーの選び方
どの製品が絶対に正解、ということはありません。使う端末、家族やチームで共有するか、クラウドに保存してよいかで選びます。
- クラウド型: Bitwarden、1Passwordなど。複数端末で使いやすく、共有機能もある。
- ローカル型: KeePassXCなど。自分でファイルを管理する。
- OS・ブラウザ標準: iCloudキーチェーン、Googleパスワードマネージャー、Microsoft Authenticatorなど。まずはここからでもよい。
大切なのは、製品名より「使い回しをやめること」です。ブラウザに保存する場合も、同じパスワードを手入力するより安全です。
マスターパスワードは長くする
パスワードマネージャーを開くためのマスターパスワードは、12文字より長いパスフレーズにします。記号を無理に散りばめるより、意味のない単語を4〜5個つなげたほうが覚えやすく、破られにくくなります。
マスターパスワードは他のサービスで使わず、紙に書く場合も人目のつかない場所に保管します。
2段階認証は「パスキー → 認証アプリ → SMS」
パスワードが漏れても、2段階認証があればログインを止められる可能性が高くなります。強さの目安は、パスキー、認証アプリ、SMSの順です。
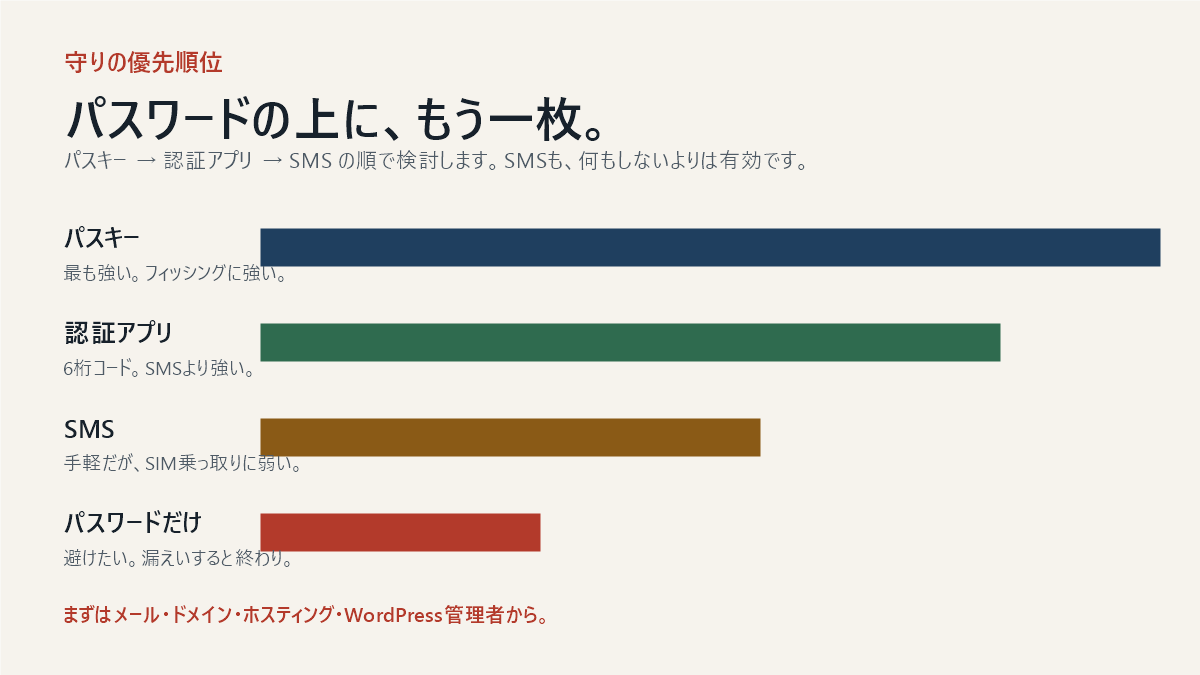
認証アプリの6桁コードは、SMSよりフィッシングに強い傾向があります。パスキーはさらに phishing-resistant で、対応サービスが増えています。
リカバリーコードは必ず保存し、印刷するか、オフラインの安全な場所に保管します。コードをメールやチャットに貼らないでください。
最初に守るべきアカウント
すべてを一度に変える必要はありません。次の順番で始めます。
- メールアドレス
- ドメイン管理会社
- ホスティング会社
- WordPress管理者
- 銀行・決済サービス
- SNS
メール、ドメイン、ホスティングは、サイト全体を乗っ取るための入口になります。ここだけは特に、長いパスワードと2段階認証を設定してください。
チーム・制作会社で使う場合
- 個人アカウントを共有せず、共有ボルトを使う
- 必要な人だけにアクセス権を渡す
- 担当者が辞めたら、すぐにアクセスを停止する
- パスワードをメール・チャット・Excelで送らない
- 漏えいの疑いがあるときは、共有パスワードを一括で変更する
やりがちな間違い
- 「Password1」「Password2」のような小さな変化
- 一つのパスワードを全部のサービスで使う
- パスワードをメール、チャット、付箋に書いて送る
- 2段階認証をSMSだけで済ませる
- リカバリーコードをなくす
定期的に全部のパスワードを変えるより、長くてユニークなパスワードと2段階認証を維持し、漏えいの疑いがあるときに変更するほうが現実的です。ただし、勤務先の規則がある場合はそれに従ってください。
サイト診断との関係
Security Postureの無料スキャンは、公開情報からサイトの設定や更新状況を確認します。パスワードの強さや使い回し、管理画面の内部までは分かりません。
サイトの安全は、公開情報のチェックと、管理画面のパスワード管理・2段階認証の両方で守ります。診断結果で管理者アカウントの見直しが必要だと感じたら、この記事の手順を参考にしてください。
よくある質問
パスワードマネージャーは安全ですか?
適切な製品を使い、長いマスターパスワードと2段階認証を設定すれば、使い回しより安全です。ただし、マスターパスワードをなくさないよう、リカバリー方法も確認してください。
全部のパスワードを変える必要がありますか?
一度に全部変える必要はありません。まずメール、ドメイン、ホスティング、WordPress管理者など、影響の大きいアカウントから始めます。
ブラウザに保存してもいいですか?
使い回しよりは安全です。端末をまたぐ場合や、家族・チームで共有する場合は、専用のパスワードマネージャーも検討してください。
2段階認証はSMSだけでも大丈夫ですか?
SMSも何もしないより有効ですが、SIM乗っ取りなどのリスクがあります。可能ならパスキーか認証アプリを使います。
パスワードは定期的に変えるべきですか?
漏えいの疑いがあるときは変更します。定期的な変更を一律に求めるより、長くてユニークなパスワードと2段階認証を維持するほうが現実的です。組織の規則がある場合は従ってください。
まとめ
パスワード管理の正解は、強いパスワードを一つ覚えることではありません。サービスごとに違い、長く、使い回さない。そして、2段階認証かパスキーで守る。まずはメールとサイト管理者から始めてください。